用户看到的现象
域名被动了手脚,表现通常不是网站打不开,而是打开了一个不该出现的页面,可能是广告,可能是仿冒的登录页,也可能是一个提示域名过期的通知。奇怪的地方在于,你自己在办公室测试一切正常,用户却坚持说看到的不是你的网站。这种测试环境的差异,就是判断问题出在解析环节的第一个线索。
是记录被改,还是结果被换
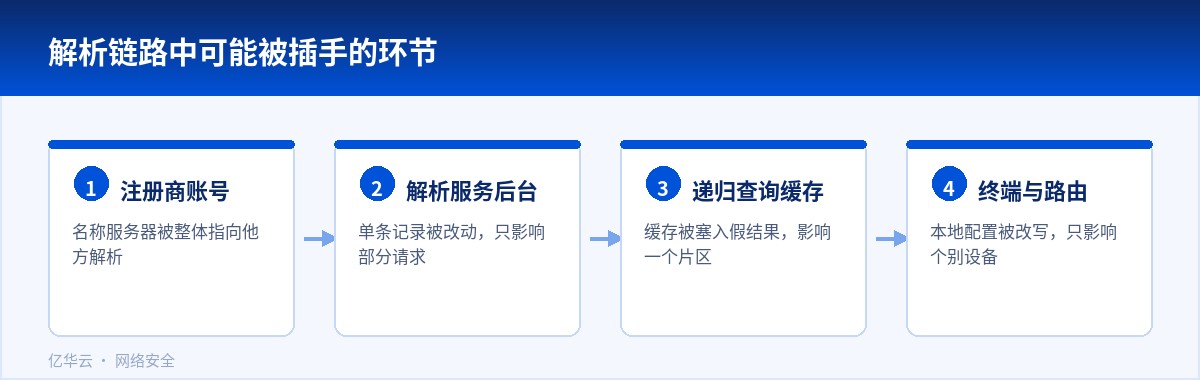
两种情况的处置方式不同,先要分清。一种是解析记录真的被改了:域名注册商的后台被人登进去,把名称服务器整体指向了别人的解析;或者解析服务商侧某条记录被改动,指向了新的地址。另一种是记录本身没变,但用户在解析过程中拿到了假结果——递归缓存被污染,或者查询在链路上被抢答。前者的责任在你,后者你能做的只有防守,但排查方向完全不一样。
怎么确认
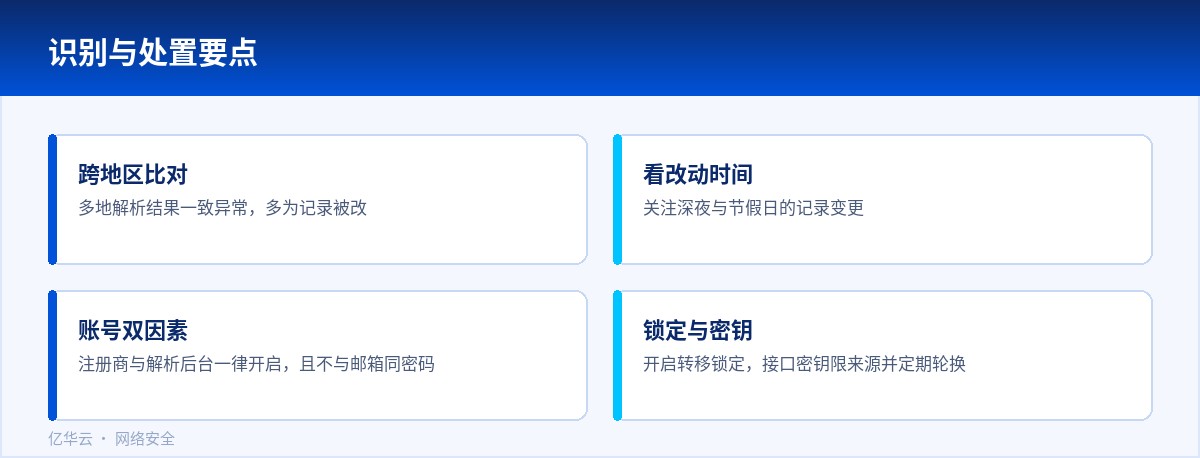
常用的办法是跨地区对比:用不同网络的公共解析服务、不同运营商的节点分别查同一个域名,把结果列出来一起看。如果所有地方都指向同一个陌生地址,那基本能确定记录被改了;如果只在某个片区出现异常,而权威解析返回的答案是正常的,那就是递归环节的问题。
同时要查一下域名状态,看有没有被设置成禁止解析,或者有没有被挂上转移锁定;再看解析记录的修改时间,尤其是凌晨和节假日的改动。这些时段值班人少,从改动到被发现之间的窗口最长,是动手的高发期。
能提前做的防护
注册商和解析服务商的后台必须开启双因素认证,而且不要和邮箱共用同一套口令,因为邮箱常常是找回密码的入口。域名状态里的转移锁打开,防止有人凭伪造材料把域名转走。用来管理解析的接口密钥按最小权限发放,限定调用来源并定期更换。对解析记录开启变更监控,任何改动都产生告警,哪怕是自己人操作的,也应该清楚是谁在什么时候改的。
真的发生了怎么办
先定位是注册商还是解析服务商被动,然后把记录改回,并强制所有相关账号下线改密。如果名称服务器被整体改掉,要在注册商处锁定并联系服务商处理。用户侧可以暂时引导到另一个可用域名,或者通过可信渠道发布正确地址。事后必须复盘账号是怎么丢的,是弱口令、钓鱼邮件还是密钥泄露,没查清这一点,同样的事还会再来一次。
普通用户能做的判断
对访问者来说,遇到跳转到陌生页面、证书提示异常、或者原本能打开的站点突然提示不存在,先不要在上面输入任何账号密码。换一个网络、换一台设备再试一次,如果现象跟着消失,多半是本地网络的问题,而不是站点本身。
对站点管理者来说,域名服务的账号要单独设置高强度密码,并开启二次验证。很多劫持并不是技术手段高明,而是拿到了域名服务商的登录权限。解析记录、转移权限、联系人邮箱这几项,任何一项被改动都值得收到提醒。
另外,把解析记录的变更权限收拢到少数人手里,比事后追查有效得多。记录在谁那里、什么时候改过,事后都能成为判断依据。
解析记录、证书、服务器地址这些信息一旦有变更,最好在固定的地方记一笔,包括时间、原因和操作人。出问题时几个人同时翻各自的记忆,往往比翻记录慢得多。
如果团队里有多个入口可以修改解析,还要约定一个唯一的操作源。两边同时改,最终生效的是最后提交的那一份,前面的改动会消失,这种问题事后极难复盘。
定期从多个地区探测自己的域名,观察返回的地址是否一致。只从一个网络看,很难发现局部被替换的情况。证书的到期时间和签发信息也值得纳入检查,它往往比解析更早出现异常。
报警宁愿少而准。通知太多,真正重要的一条反而会被忽略。设定阈值时先观察一段时间的正常波动,再确定报警线,比拍脑袋定一个数字靠谱。
这些动作都不难,难的是每次都做。写进例行检查表,比靠记性可靠。




















