先把钱花在最有用的地方
中小企业的安全资源有限,最怕的是照搬大企业的方案,买了一堆用不上的东西,真正要紧的地方反而没做。更实际的思路是先处理那些出问题概率高、修复成本又低的地方。
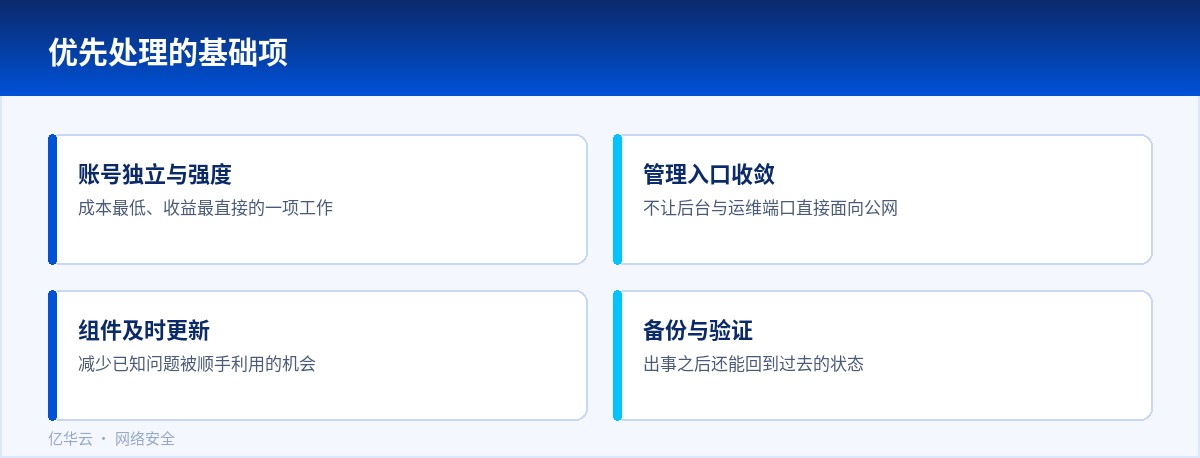
排在最前面的一般是几件事:账号密码强度与独立使用、管理入口不要直接暴露在公网、系统与组件及时更新、数据定期备份并且验证过。这几项加起来不需要额外支出,却能挡掉大量常见问题。
排在后面的是需要投入的部分:防护服务、监控告警、专职人员。这些有价值,但应该建立在前面的基础工作之上,否则投入的效果会大打折扣。
不同类型的站点侧重不同
以展示为主的官网,重点是别被挂马、别被当成跳板、别在图床和外链上被占资源。内容不常更新,攻击面相对小,把发布流程管好、把文件权限设对,基本就稳住了。
带交易或者会员功能的站点,重点转向账号和数据。登录环节要做风控,敏感操作要能追溯,接口的权限判断要到位。这一类的投入产出比,取决于业务涉及的资金和信息敏感程度。
有对外接口的站点还要考虑调用方管理。谁在用、用多少、权限多大,这些需要有人清楚,接口的版本变更也要有通知机制。
无论哪一类,内容越多、功能越复杂,越需要把资产梳理清楚。不知道有哪些入口,安全就无从谈起。
自建与托管的取舍
使用托管服务或者建站平台,运维压力小,基础的安全工作由服务方承担一部分。代价是配置的灵活度受限,出现问题时排查的深度也有限,很多细节看不见。
自己租用服务器,灵活度高,配置和日志都在自己手里,但需要有人负责日常维护。最常见的失败原因是没人管:系统不更新、备份不检查、告警没人看。
更实际的选择通常是混合:核心业务自己掌握,外围能力使用托管服务。判断标准是哪部分对自己更重要,以及团队有没有能力长期维护。
无论哪种方式,都要明确谁负责。没有明确的责任人,再好的方案也落不了地。
怎么把方案维持下去
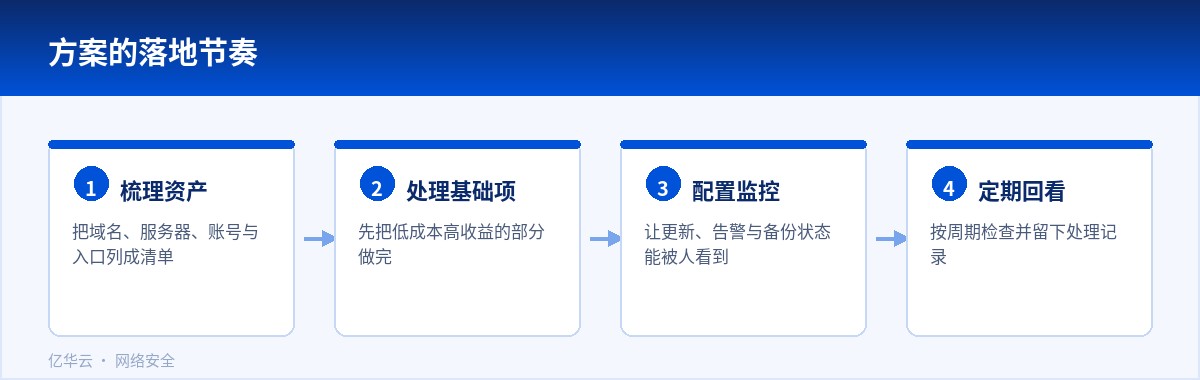
建议先做一次资产梳理,把域名、服务器、账号、对外开放的入口列出来。清单本身就是最有用的文档,很多问题在整理的过程中就会被发现。
然后是固定的例行动作:每月看一次更新和告警,每季度检查一次备份和权限,每年做一次全面梳理。频率不用高,关键是能持续执行。
出问题和处理过程都要记录。中小团队人员流动相对频繁,记录是唯一能把经验留下来的方式。
把安全当作日常的一部分,而不是偶尔的运动。真正有效的防护,往往是那些不起眼但一直坚持的小动作。
安全投入的判断依据
投入多少,取决于出事之后会有多大损失。以展示为主的官网,长时间打不开主要是形象和沟通上的影响;涉及订单与资金的系统,中断一小时的成本可能高得多。先估算清楚,再决定把资源投在哪些位置。
也要考虑自己被盯上的可能性。多数中小站点不会成为专门的目标,遇到的多是顺手扫描和自动化工具,这类威胁靠基础工作就能挡掉大部分。
把这些判断说给业务方听,比强调技术细节更容易达成一致,也更容易争取到必要的支持。
外包与内部配合
如果运维工作交给了外部服务商,要确认对方负责哪些内容、出问题时的响应方式、以及自己能看到哪些数据。交出去的是执行,不等于可以完全不问。
内部至少要有人能看懂基本的状态:网站是否正常、备份是否成功、告警有没有触发。不需要深入技术细节,但要能判断问题是不是需要找人来处理。
把联系方式和处理流程贴在团队能看到的地方,出现异常时能少一些等待。
从最基础的部分开始
预算和人力有限的时候,先把基础的部分做扎实:系统及时更新、口令不重复、备份定期验证。这几项投入不大,却能挡下大多数自动化扫描带来的问题,性价比最高。
基础稳定之后,再根据实际遇到的情况逐步补强,不必一开始就追求完整方案。




















