过期这件事为什么总在最后才发现
证书过期没有渐进的过程,时间一到,访客看到的就是一个明确的警告页面。很多人是通过用户反馈或者监控报警才知道的,而这时候业务已经在受影响。常见的原因是到期时间没人记录,或者提醒邮件发到了一个不再使用的邮箱。
另一个原因是证书来源分散。主域名、子域名、接口域名、测试环境各有一套证书,到期时间各不相同,靠记忆管理几乎一定会漏。
还有一些情况是自动续期没有生效。配置了自动续期不代表一定会成功,验证失败、权限不足、接口变更都会让续期静默失败,而失败的通知如果没有人看,就等于没有提醒。
发现过期后的处理顺序
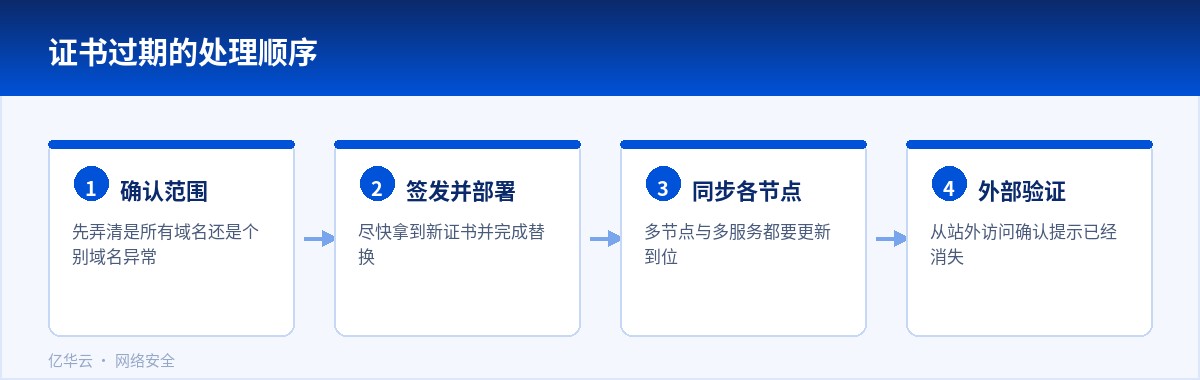
第一时间要确认范围:是所有域名都异常,还是只有某一个。查看证书的到期时间、覆盖的域名列表,确认是续期失败还是证书本身配置有问题。
然后尽快把新的证书签发并部署上去。如果站点有多个节点或者多个服务,注意同步更新,只更新一部分的话,部分用户的访问仍然会失败。部署完成后从外部访问一次,确认提示消失。
如果短时间内无法完成续期,可以考虑先用其他方式维持可用,比如暂时使用其他已生效的证书,或者启用备用域名。这类做法只是过渡,要同步安排好正式的处理时间。
过期带来的连带影响
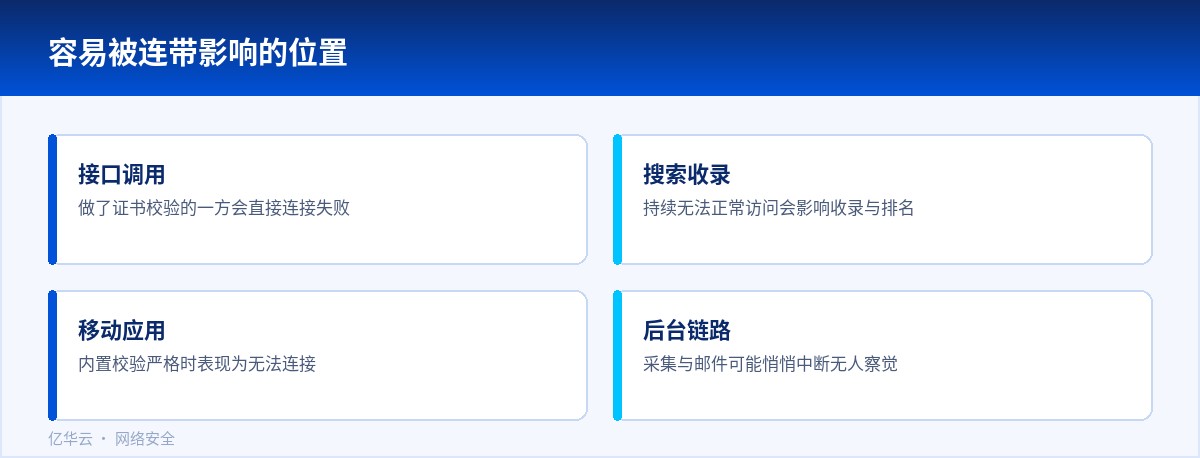
除了访客看到警告,过期还可能影响接口调用。合作方、支付回调、移动应用如果做了证书校验,连接会直接失败,这类问题往往比浏览器警告更难被及时发现。
搜索引擎对持续无法正常访问的站点会调整收录,恢复需要时间。营销链接、投放广告的落地页如果受影响,损失会直接体现在效果数据上。
邮件服务、数据采集这类后台链路也可能因为证书问题中断,它们不面向访客,出了问题往往过一阵子才被发现。
怎么避免再次发生
把证书清单建起来,写清楚每个证书覆盖的域名、到期时间、续期方式和负责人。集中管理比分散在各个服务里可靠,至少能在一个地方看到全部状态。
到期提醒要留出足够提前量。提前一个月开始处理比较从容,提前一周就有点紧张,尤其是需要走内部流程或者重新做域名验证的时候。
自动续期要做,但别完全依赖它。把续期成功与否纳入监控,失败时通知到具体的人,而不是只发一封邮件到公共邮箱。
每年安排一次集中检查,把即将到期的证书、不再使用的域名和过期的配置一起清理一遍。这件事不复杂,但需要有人真正去做。处理过一次之后,把过程整理成一份简短的步骤说明,真到了紧急时刻,照着做比临时思考快得多。
多域的证书最好一起管
如果一个站点用了多个域名,分散管理最容易出问题。把覆盖同一业务的证书放在同一份清单里,注明各自服务的域名和到期时间,申请和更换时能一起处理,避免漏掉其中的某一项。
证书的申请方式也建议统一。都用同一种验证方式,脚本和步骤就能复用,处理起来更快,也不容易因为方式不同而出现意外的失败。
如果不同的服务需要独立续期,至少要让提醒汇总到同一个地方,而不是散落在各个邮箱或者控制台里。
通知与演练
提醒机制要有人负责。可以设置多个接收人,避免某个人休假时通知到了没人处理;也可以把到期状态放到监控面板上,让状态始终可见。
提前做一次演练是值得的:在不紧张的时候完整走一遍申请、部署、验证的流程,记录下每一步花的时间。真遇到紧急情况时,照着自己写过的步骤做,心里有底。
演练也能发现流程里的卡点,比如验证方式需要人工配合、部署需要审批,知道了就能提前安排。
到期之后的第一时间
证书失效之后,浏览器会直接拦下访问,页面上显示的是不可继续的提示,用户通常不会绕过去。这个阶段最要紧的是先让站点恢复可访问,再回头查为什么没有提前续上,顺序不要反了。
如果站点有多个入口,恢复时要逐个确认,避免只处理了主域名,其他入口还在弹出警告。




















