通用攻击的拦截已经比较成熟
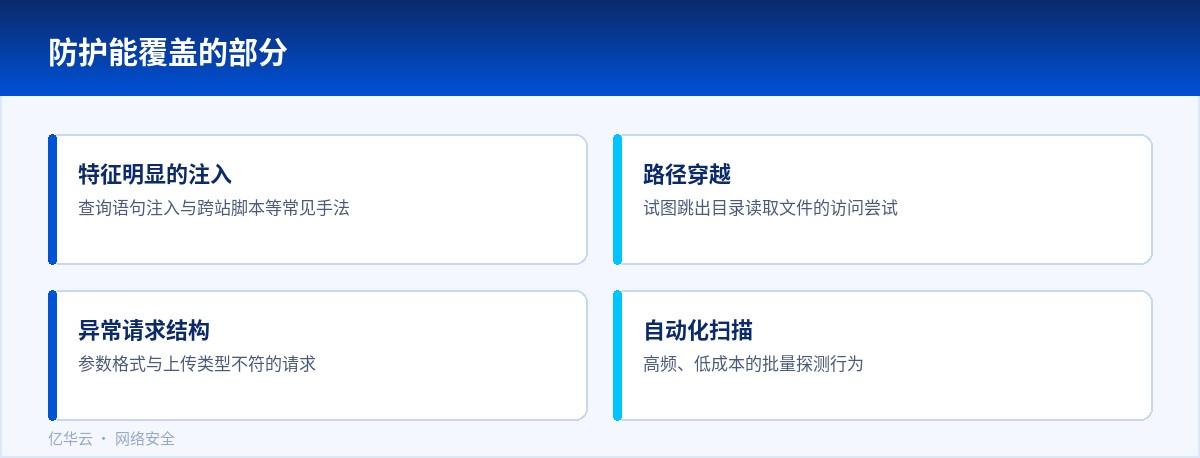
接入防护服务之后,最直接的变化是那些特征明显的攻击会被挡下来。查询语句注入、跨站脚本、路径穿越、常见的命令执行尝试,这些手法有相对固定的形态,规则库积累多年,拦截效果比较稳定。
除了按特征匹配,服务通常还会检查请求的结构:参数里出现了不符合格式的内容、请求头明显异常、上传文件的类型与内容不符,这些都会触发拦截。对没有专门做过过滤的站点来说,这层防护能挡掉大量自动化扫描。
拦截记录本身也有价值。如果某个来源持续尝试不同手法,可以顺着看它是否在试探其他入口,而不只是把这一个请求处理掉。
有些问题它解决不了
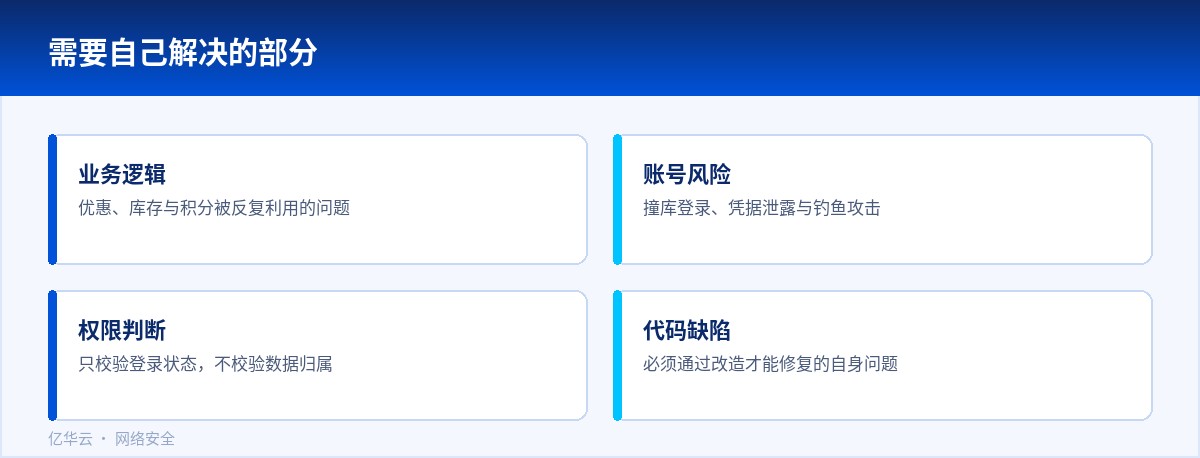
防护服务看到的是请求本身,它不了解你的业务流程。优惠券能不能重复领、订单金额能不能被改、评价能不能自己给自己刷,这些请求在格式上完全合法,规则没有理由去拦。
账号相关的问题也在它的范围之外。攻击者用真实的账号密码登录,行为看起来就是正常用户;密码被撞库猜中、员工账号被钓鱼,这些都需要从登录风控、二次验证和权限管理上去解决。
还有一类是自己的代码问题,比如权限判断只看了有没有登录,没看数据属不属于自己。这类问题往往被利用得悄无声息,日志里所有请求都是成功的,靠流量分析很难发现。
接入之后还剩哪些工作
把接口和表单重新过一遍,确认每个接受输入的地方都做了校验,尤其是那些只在后台使用的功能。有了外层防护,很容易产生依赖心理,把自己该做的检查省掉。
给敏感操作加上人工可控的环节:改密码、改收款账户、调整权限,这些动作值得单独通知或者二次确认。规则拦不住的场景,往往靠这一步来兜底。
业务逻辑类的风险需要通过测试来发现。上线之前针对优惠、库存、积分这些容易被反复利用的功能做几组边界测试,比事后从日志里找异常主动得多。
怎么评估防护的实际效果
评估不要只看拦截总数。数字高说明有人在尝试,不代表站点安全;数字低也可能是规则设置得过宽,或者流量根本没经过这里。
更有用的做法是抽查几类攻击手法,构造几个测试请求,确认它们确实被拦下来,同时观察日志里有没有对应的记录。拦得住、看得见,才说明这层防护真的在工作。
定期的对比也值得做。同样的测试请求在几个月后表现是否一致,能反映规则调整有没有引入新的缺口。
把评估结果和站点自身的变化对上:新增了接口、上线了活动,防护范围和规则是否需要跟着调整。防护是跟着业务走的,不是一次配置就固定下来。
把防护和自身情况对上
接入之前先梳理一遍站点的对外功能:哪些页面接受输入、哪些接口可以被匿名调用、哪些功能涉及金额和权限。有了这张清单,才知道防护的重点在哪里。
不同业务的风险点差别很大。内容站最怕被挂马和被刷流量,交易类站点的重点在订单和账户,先把资源投在自己最关键的位置。
防护规则和代码里的校验要能对上。两边都做同样的事并不浪费,反而在一边出问题时还有兜底。
定期做一次针对自身接口的测试,用自己构造的请求看防护和代码的反应,比只依赖通用规则更贴近实际。
拦截记录可以反过来指导开发:某类请求反复被拦,说明对应功能可能正被滥用,值得去看一看业务逻辑。
把评估的结果和业务方同步,安全工作的价值才容易被理解。
新功能上线前问一句会不会接受外部输入,能省掉后面很多返工。
防护的范围是跟着业务走的,业务变了,评估也要重做一次。
把每次评估的结论记下来,形成可对比的历史。没有记录,下一轮评估就只能从头开始。
把防护的边界和业务方说清楚,出现问题时才不至于互相期待对方会解决。
评估的频率不用很高,业务有较大变动时做一次,平时靠观察拦截记录即可。
检查清单可以随着业务变化不断补充,让它始终反映当前的样子。




















