地址栏里的小锁说明了什么
浏览器显示小锁,只说明两件事:这次通信是加密的,证书和当前访问的域名是对得上的。它不证明这个网站是正规企业开的,也不证明站点本身没有漏洞。想明白这一点,就能理解为什么钓鱼站也能挂上证书——证书解决的是传输过程中的窃听和篡改,解决不了站点是谁、以及站点是否安全。
免费证书能干什么
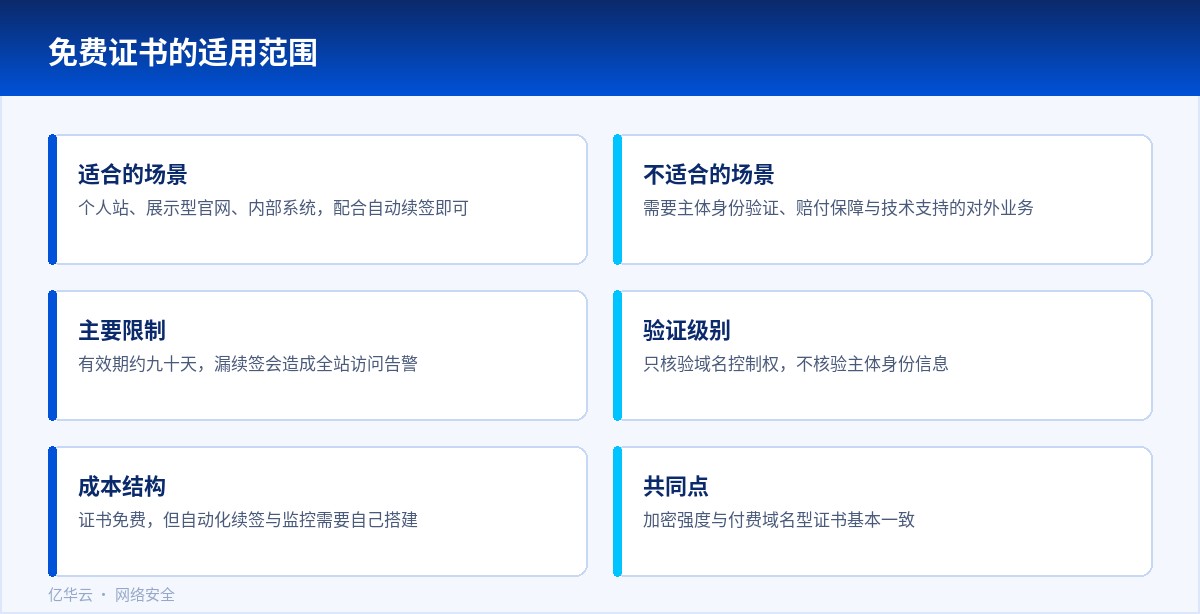
免费证书签发速度快、可以自动续期,对个人站点、博客、展示型官网和内部系统来说完全够用,主流浏览器都信任它。它的限制也很明确:有效期通常只有九十天,必须做自动化续签,一旦漏掉就是全站访问告警;验证方式是域名验证,只核验你对域名的控制权,不核验主体身份,所以不适合需要向用户展示企业身份的场景;另外没有金额赔付,也没有可以打电话的技术支持。
付费证书买的到底是什么
在加密强度上,域名型付费证书和免费证书基本没有差别,差别集中在验证级别、有效期、赔付额度与支持服务上。企业型证书会核验主体信息,扩展型证书曾经会在地址栏展示公司名称,现在各家浏览器陆续取消了这种展示,所以它更多是合规和信任层面的考虑。金融、电商、面向企业客户的服务平台,通常会选择验证级别更高、问题响应更快的付费证书。
顺便澄清几个常见误解:证书类型不影响站点是否被限制访问,也不影响搜索引擎的信任度,更不会让页面变快或者变慢。这些说法经常出现在销售话术里,与事实不符。
部署时容易踩的坑
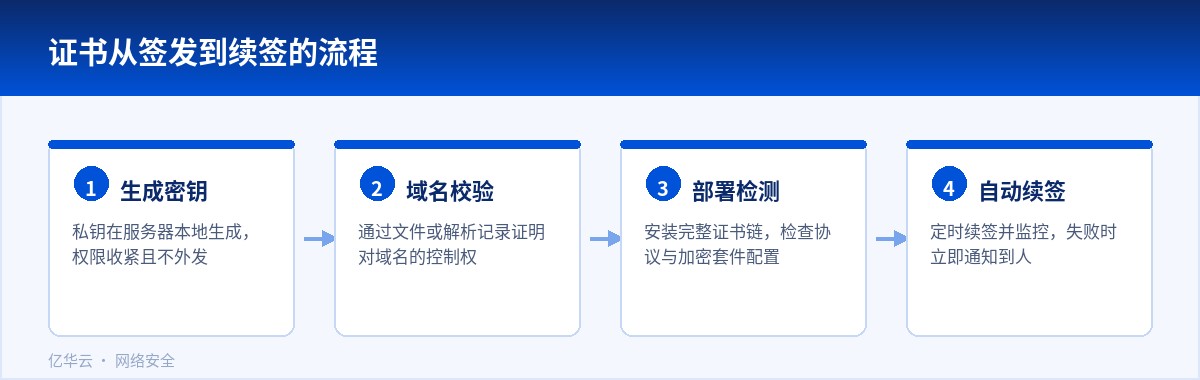
只给主域名配了证书,没配带 www 的版本,或者反过来,结果一部分用户看到安全警告。证书链不完整,桌面浏览器看着正常,老版本安卓或者某些客户端直接报错。服务器还开着过时的协议和弱加密套件,扫描评级很低,虽然小锁还在,但实际强度打了折扣。页面里混着 http 加载的图片和脚本,小锁会变成灰的或者带警告。
续签的自动化要做成定时任务,并且给续签失败配上告警。见过不止一个站点,续签脚本因为接口调整静默失败,直到用户在群里反馈打不开才被发现。
证书本身也会被攻击
证书和私钥不是配好就不用管的东西。私钥如果落在共享目录或者被别的服务读到,等于把解密能力交了出去;私钥泄露之后,攻击者可以搭一个和真站点看起来一样的环境,用户很难分辨。所以私钥要单独存放、权限收紧,尽量交给负载层统一管理,不要在每个应用目录里散放一份。证书本身也有有效期,过期之后不只是浏览器告警,接口调用方也可能直接中断连接,影响面比想象中大,所以续签失败的告警级别要高。
还有一类问题是证书被冒用。攻击者拿不到你的私钥,也能用别的渠道为相似域名签一张证书,再拿它去发钓鱼邮件。这时候能起作用的不是证书,而是邮件认证记录和浏览器的域名展示规则。域名的相似度、拼写差异,用户往往看不出来,运维能做的就是把这些记录配齐,并在对外沟通时明确唯一的官方地址。域名越多,这类冒用的机会也越多,定期检查一下有没有和自己品牌相似的域名被注册,也有一定意义。
怎么选
按站点性质来定就够了。展示型官网、内部管理系统,用免费证书加可靠的自动续签,把精力放在协议配置和私钥保管上。面向客户经营、涉及支付的业务,考虑企业型证书和更长的有效期,省掉频繁续签带来的运维风险。域名和子域比较多的,用通配符或者多域名证书减少管理成本。
真正决定安全水平的是三件事:私钥放在哪里、协议与套件怎么配、续签是不是可靠。证书花了多少钱,对这三件事的影响其实很有限。




















